Behörden nehmen Websites vom Netz: Was die PHP-Lücke für deine Website bedeutet
Wegen zwei Sicherheitslücken in PHP haben Behörden in ganz Europa ihre Websites vorsorglich abgeschaltet, darunter Seiten der Bundesregierung. Was dahintersteckt, ob deine Seite betroffen sein kann und was du jetzt tun solltest.
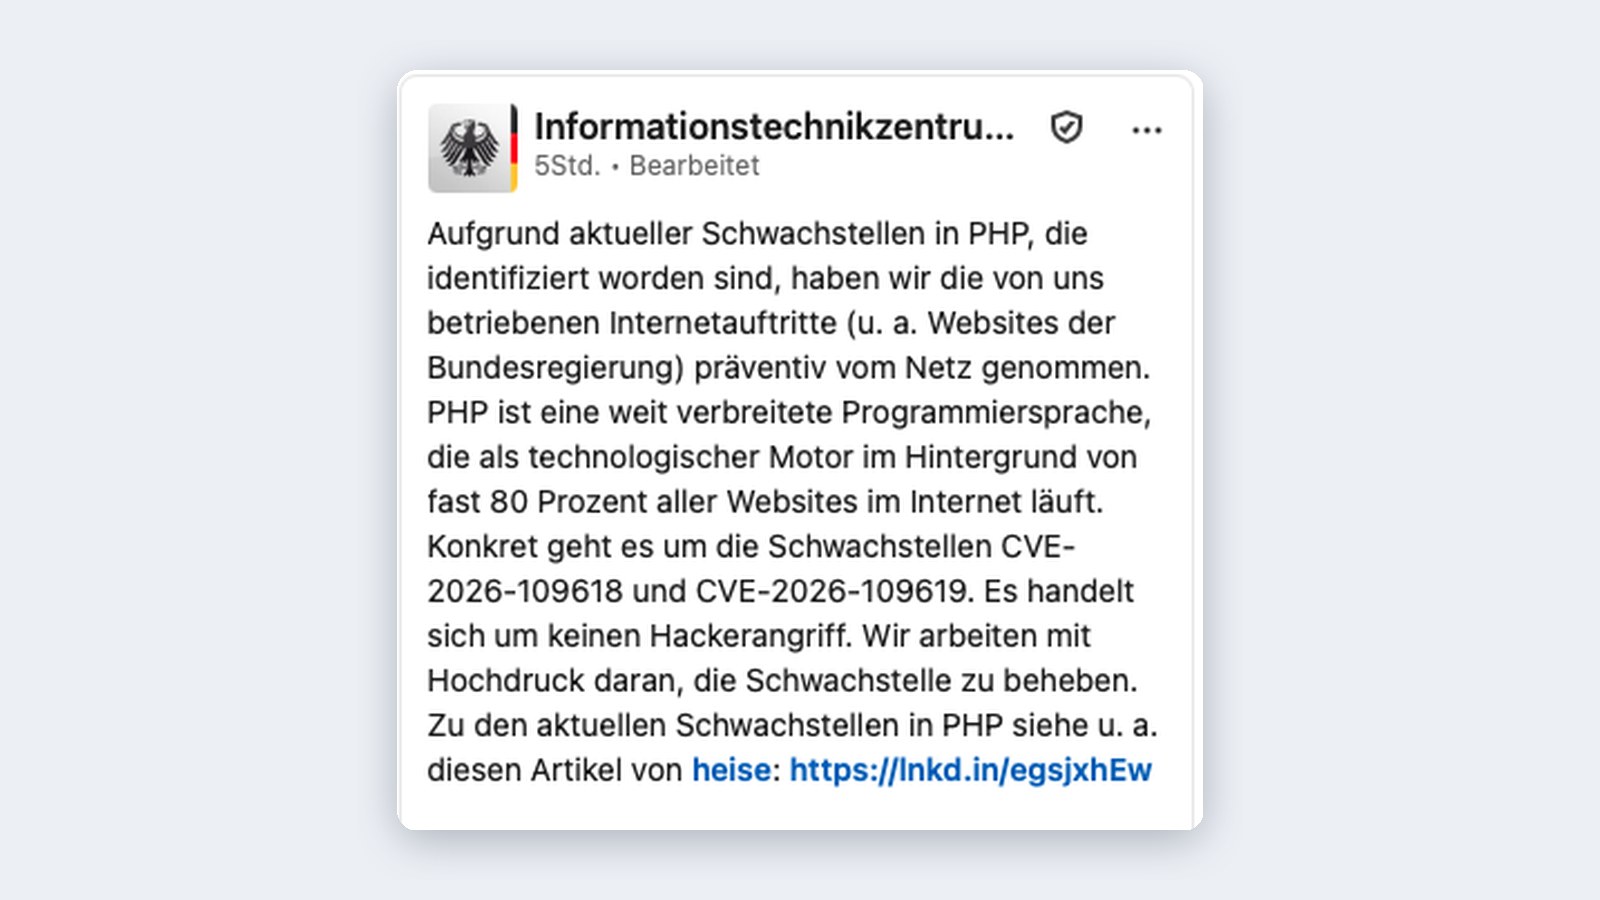
Das Informationstechnikzentrum des Bundes (ITZBund) hat vorsorglich Internetauftritte vom Netz genommen, darunter Websites der Bundesregierung. Der Grund ist kein Hackerangriff auf den Bund, sondern zwei kritische Sicherheitslücken in PHP selbst (CVE-2026-109618 und CVE-2026-109619, in der Szene „PHP2Shell“ genannt).
Und der Bund war nicht allein: Laut Medienberichten waren zeitweise auch das Bundesinnenministerium, die Stadt Mainz, mehrere Landesbehörden und Online-Dienste der Polizei NRW nicht erreichbar. Auch in Frankreich, Belgien, den Niederlanden, Österreich und Finnland haben Behörden Seiten vorsorglich abgeschaltet.
Das klingt nach einem Problem für Behörden. Ist es aber nicht nur.
Woher kommen die Lücken?
Die Fehler stecken im Kern von PHP, also nicht in einem einzelnen Plugin oder Programm. Über sie können Angreifer im schlimmsten Fall eigenen Code auf dem Server ausführen. Fachleute stufen beide als kritisch ein (CVSS 9,2 von 10).
Eigentlich sollten die Details erst öffentlich werden, wenn die Updates bereitstehen. Laut Berichten sind sie aber schon am 20. Oktober vorab durchgesickert. Die PHP-Entwickler haben am 21. Oktober die Korrekturen veröffentlicht: PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Für PHP 7.4, 8.0 und 8.1 sind Updates angekündigt, noch ältere Versionen bekommen keine mehr. Ob die Lücken schon ausgenutzt werden, ist noch offen. Fachleute rechnen aber damit, dass es bald so weit ist. Betroffen sind auch Online-Shops mit WooCommerce, Shopware oder Magento, selbst wenn deren eigener Code sauber ist.
Was ist PHP überhaupt?
PHP ist eine Programmiersprache, die im Hintergrund von Websites läuft. Sie baut die Seite zusammen, wenn jemand sie aufruft: Texte aus der Datenbank holen, Kontaktformulare verarbeiten, Shop-Bestellungen speichern.
Nach Angaben des ITZBund laufen fast 80 Prozent aller Websites mit PHP. Dazu gehört so gut wie jede WordPress-Seite, und WordPress ist bei kleinen Betrieben, Praxen und Handwerkern die mit Abstand häufigste Lösung.
Warum das auch kleine Betriebe betrifft
Wenn in PHP eine Lücke steckt, steckt sie in jeder Website, die eine betroffene Version nutzt. Ob deine Seite sicher ist, hängt dann an drei Fragen:
- Welche PHP-Version läuft auf deinem Server?
- Spielt dein Hoster das Update zeitnah ein?
- Laufen deine WordPress-Plugins und dein Theme auch mit der neuen Version?
Das Bundesamt kann seine Seiten einfach abschalten und in Ruhe reparieren. Für einen kleinen Betrieb heißt eine Seite offline: keine Anfragen, keine Termine, keine Bestellungen. Und oft merkt es niemand, weil sich keiner zuständig fühlt.
Was ich in der Praxis sehe
In Erstgesprächen höre ich immer wieder dieselben Sätze: Die Seite hat damals ein Bekannter gebaut. Updates macht eigentlich die Agentur. Der Hoster kümmert sich doch um so etwas.
Manchmal stimmt das. Oft weiß aber niemand genau, wann das letzte Update eingespielt wurde, und ein Plugin, das seit drei Jahren nicht mehr gepflegt wird, ist ein offenes Fenster.
Was du jetzt tun solltest
- Finde heraus, worauf deine Website läuft. Ein Blick in deine Hosting-Verwaltung oder eine kurze Frage an deinen Dienstleister reicht.
- Frag nach, ob das PHP-Update eingespielt ist. Sicher sind PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 oder neuer. Läuft deine Seite noch auf PHP 7 oder älter, ist ein Wechsel überfällig. Seriöse Hoster informieren ihre Kunden oder aktualisieren automatisch.
- Prüf deine Plugins. Alles, was du nicht brauchst, löschen. Alles, was du brauchst, aktuell halten.
- Kläre, wer zuständig ist. Wenn die Antwort „weiß ich nicht“ lautet, ist genau das die Lücke.
Warum meine Kunden heute nichts tun mussten
Die Websites, die ich baue und betreue, laufen nicht auf PHP und nicht auf WordPress. Es gibt keine Plugins, die Updates brauchen, und kein Theme, das sich mit einer neuen Version verträgt oder eben nicht. Sicherheits-Updates der Technik darunter spiele ich zentral ein, als Teil der laufenden Betreuung.
Das heißt nicht, dass WordPress schlecht ist. Es heißt nur: Wer WordPress nutzt, braucht jemanden, der sich verlässlich um die Updates kümmert. Und wer das nicht hat, merkt es meistens erst, wenn es zu spät ist.
Unsicher, ob deine Seite betroffen ist?
Schreib mir kurz deine Adresse. Ich schaue mir deine Website kostenlos an und sage dir ehrlich, ob du dir Sorgen machen musst, auch wenn die Antwort „alles gut“ lautet.
Quellen: Beitrag des Informationstechnikzentrums Bund (ITZBund) auf LinkedIn vom 21.10.2026 (Titelbild als Screenshot daraus); heise online; watchTowr; Sansec; Handelsblatt; Security-Insider.